Benutzer und Berechtigungen
Ziel
Benutzer und Berechtigungen. Diese Anleitung zeigt die Bedienung im eigenen, berechtigten Bereich.
Voraussetzungen
Organisationsverwaltung für Kundenportal-Zugänge; passende Access-Verwaltungsrolle für fachliche Standortrollen. Jede verwaltende Person verwendet ihren eigenen Login.
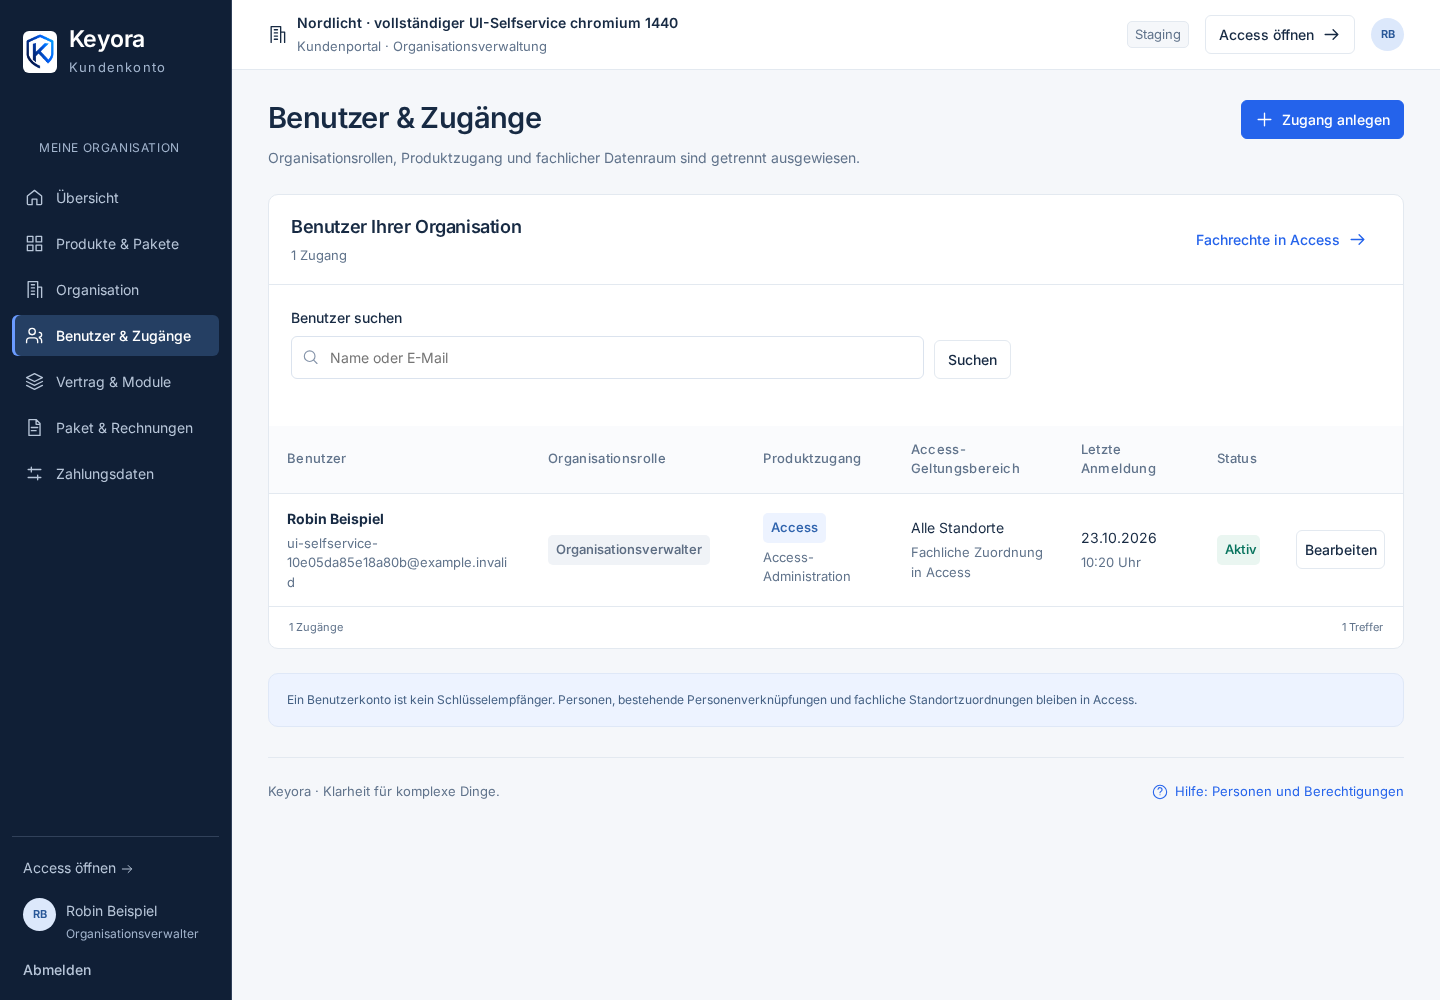
Bild vergrößern: auswählen. Beispiel aus der lokalen Testumgebung; keine echten Kundendaten.
Schritt für Schritt
1. Benutzerbereich öffnen
Öffne im Kundenkonto „Benutzer & Zugänge“. Suche die E-Mail-Adresse, bevor du einen neuen Zugang anlegst. Bereits vorhandene Identitäten und Verknüpfungen weiterverwenden.
2. Zugang vergeben
Wähle die angebotene Anlege-/Einladungsaktion, erfasse die benötigten Angaben und ordne das Produkt zu. Der Kunde beziehungsweise Benutzer vergibt sein Passwort selbst. Prüfe vor dem Speichern die Anzahl verfügbarer Verwaltungsbenutzer.
3. Access-Rolle festlegen
Öffne in Access „Verwaltung“ → „Access-Rollen“. Wähle für den vorhandenen Zugang die passende Rolle und den benötigten Standort. „Access-Rolle speichern“ erweitert keine Rechte für Verträge oder Rechnungen.
4. Rechte prüfen
Lasse den Benutzer sich mit seinem eigenen Konto anmelden. Prüfe sichtbaren Standort, Listen und erlaubte Aktionen. „Nur lesen“ darf keine Änderungen speichern; eine Standortrolle darf keine fremden Standorte sehen.
5. Zugang beenden
Entferne oder deaktiviere die betroffene Produktzuordnung über die angebotene Verwaltung. Prüfe offene Schlüssel der verbundenen Person separat. Gemeinsam genutzte Identitäten anderer Organisationen nicht löschen.
Ergebnis prüfen
Der Benutzer sieht genau seine freigegebenen Produkte und Datenräume. Schlüsselempfänger ohne Login benötigen keine zusätzliche Benutzerlizenz.
Wenn etwas nicht klappt
Fehlende Aktion: Rolle, Produktzugang und Standort prüfen. Eine Access-Rolle macht niemanden zum Organisationsverwalter. Nutze keine gemeinsamen Passwörter und erhöhe Rechte nicht pauschal zur Fehlerbehebung.
Rollen richtig einordnen
Firmenadministratoren verwalten ihren eigenen Datenraum. Standortadministratoren arbeiten im zugewiesenen Standort. Mitarbeiter/Selbstservice, Audit und Nur-lesen haben entsprechend begrenzte Aktionen. Maßgeblich sind die tatsächlich zugewiesene Rolle und der Standort; keine Rolle öffnet fremde Kundenorganisationen.
Nächste Schritte
- Personen anlegen und ihr Ausscheiden bearbeiten
- Organisation, Standorte und Gebäude einrichten
- Persönliches Konto und Benachrichtigungen
Geprüfter Stand
Oberfläche: Release c091dca, 23.10.2026. Bild: synthetisches Staging. Die sichtbaren Funktionen hängen von Rolle, Standort und freigeschaltetem Bereich ab.
Technische Quelle und Prüfverzeichnis. Nach der Übergabe ist diese BookStack-Seite einschließlich ihrer Historie die maßgebliche Bedienanleitung.
Keine Kommentare vorhanden
Keine Kommentare vorhanden